Оценка рисков и gap-анализ
Смотрим идентичность, устройства, сеть, облако, бэкапы и подрядчиков. Ранжируем риски по вероятности и ущербу для бизнеса.
Выстраиваем защиту данных, доступов и инфраструктуры под реальные риски: от аудита и политик до Zero Trust-практик, реагирования на инциденты и подготовки к проверкам клиентов и регуляторов.
Audit
Прозрачная картина уязвимостей и пробелов в контролях
Zero Trust
Доступы, MFA и сегментация без «доверия по умолчанию»
IR
План реагирования, который отрабатывают до инцидента
Compliance
Подготовка к анкетам клиентов, страховке и проверкам
Запрос
Безопасность «висит» на IT без выделенного владельца, а крупные клиенты, страховщики или партнёры уже требуют доказательства контролей. Часто защита собрана из разовых мер и не выдерживает ни аудит, ни реальный инцидент.
Неясно, где главные риски: доступы, периметр, облако, подрядчики
Нет политик, владельцев контролей и регулярного пересмотра
Клиенты и тендеры спрашивают SOC 2 / ИБ-анкеты — отвечать нечем
Инцидент «если случится» — сценарий не отработан, роли размыты
Результат
Не абстрактный «аудит на 200 страниц», а приоритизированный план и рабочие контроли, которые можно поддерживать.
Смотрим идентичность, устройства, сеть, облако, бэкапы и подрядчиков. Ранжируем риски по вероятности и ущербу для бизнеса.
Что закрыть в первую очередь, что отложить, кто владелец, какой эффект и трудозатраты — план, который можно защитить перед руководством.
MFA, least privilege, обзор прав, привилегированные учётки и базовые Zero Trust-практики под ваш контур.
Рабочие регламенты под реальную практику: доступы, изменения, подрядчики, обучение — без «бумаги ради бумаги».
План IR, роли, каналы эскалации и tabletop-учения с руководством — чтобы не импровизировать в момент кризиса.
Помощь с анкетами клиентов, требованиями страховки и подготовкой evidence: что собрать, как хранить, как отвечать.
От диагностики текущего уровня защиты до внедрённых контролей и режима сопровождения.
Интервью, обзор систем и доступов, фиксация требований клиентов/регуляторов и текущего уровня зрелости.
Риск-реестр и roadmap: сначала меры с максимальным снижением ущерба при разумных затратах.
Контроли, политики, технические меры и обучение команд — итерациями с понятным статусом.
Регулярный пересмотр рисков, evidence, реагирование и развитие программы ИБ без «разового проекта».
Кейсы
Кейсы по болям: риски, политики, compliance и инциденты.
Практики современной ИБ плюс наш технологический стек для внедрения и сопровождения контролей.
Языки программирования
Фреймворки и библиотеки
Базы данных
Контейнеризация и оркестрация
Инфраструктура и автоматизация
Мобильная разработка
Подходы
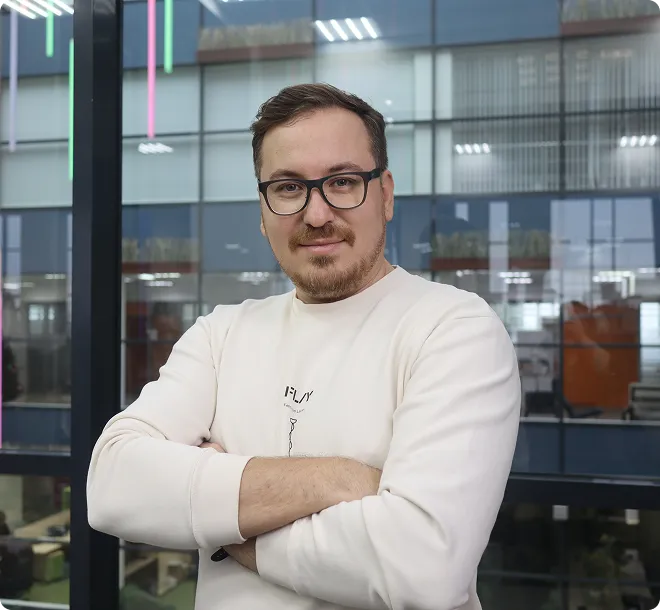
Генеральный директор NobelCode
Я Тимур Каримов, основатель и генеральный директор компаний NobelCode и CargoRun. С 2014 года Nobelcode помогает бизнесу внедрять и развивать IT-решения: 1С и CRM Битрикс24, веб- и мобильную разработку, искусственный интеллект, инфраструктуру и информационную безопасность.
Мы гибко подходим к запросу: можем провести аудит текущих IT-процессов и дать рекомендации либо быстро снять острую проблему. Накопленный опыт позволяет помочь сформировать образ будущего компании — определить IT-стратегию под задачи бизнеса, целевой ландшафт систем, оценить масштабируемость, подобрать оптимальные решения и составить дорожную карту с учётом бюджета.
Мы продаём результат, подкрепленный опытом.
Более 40 специалистов: архитекторы 1С, разработчики, DevOps-инженеры, ML-инженеры и продакт-менеджеры. Работаем как продолжение вашей ИТ-команды — от первой встречи до сопровождения.
Подробнее о нас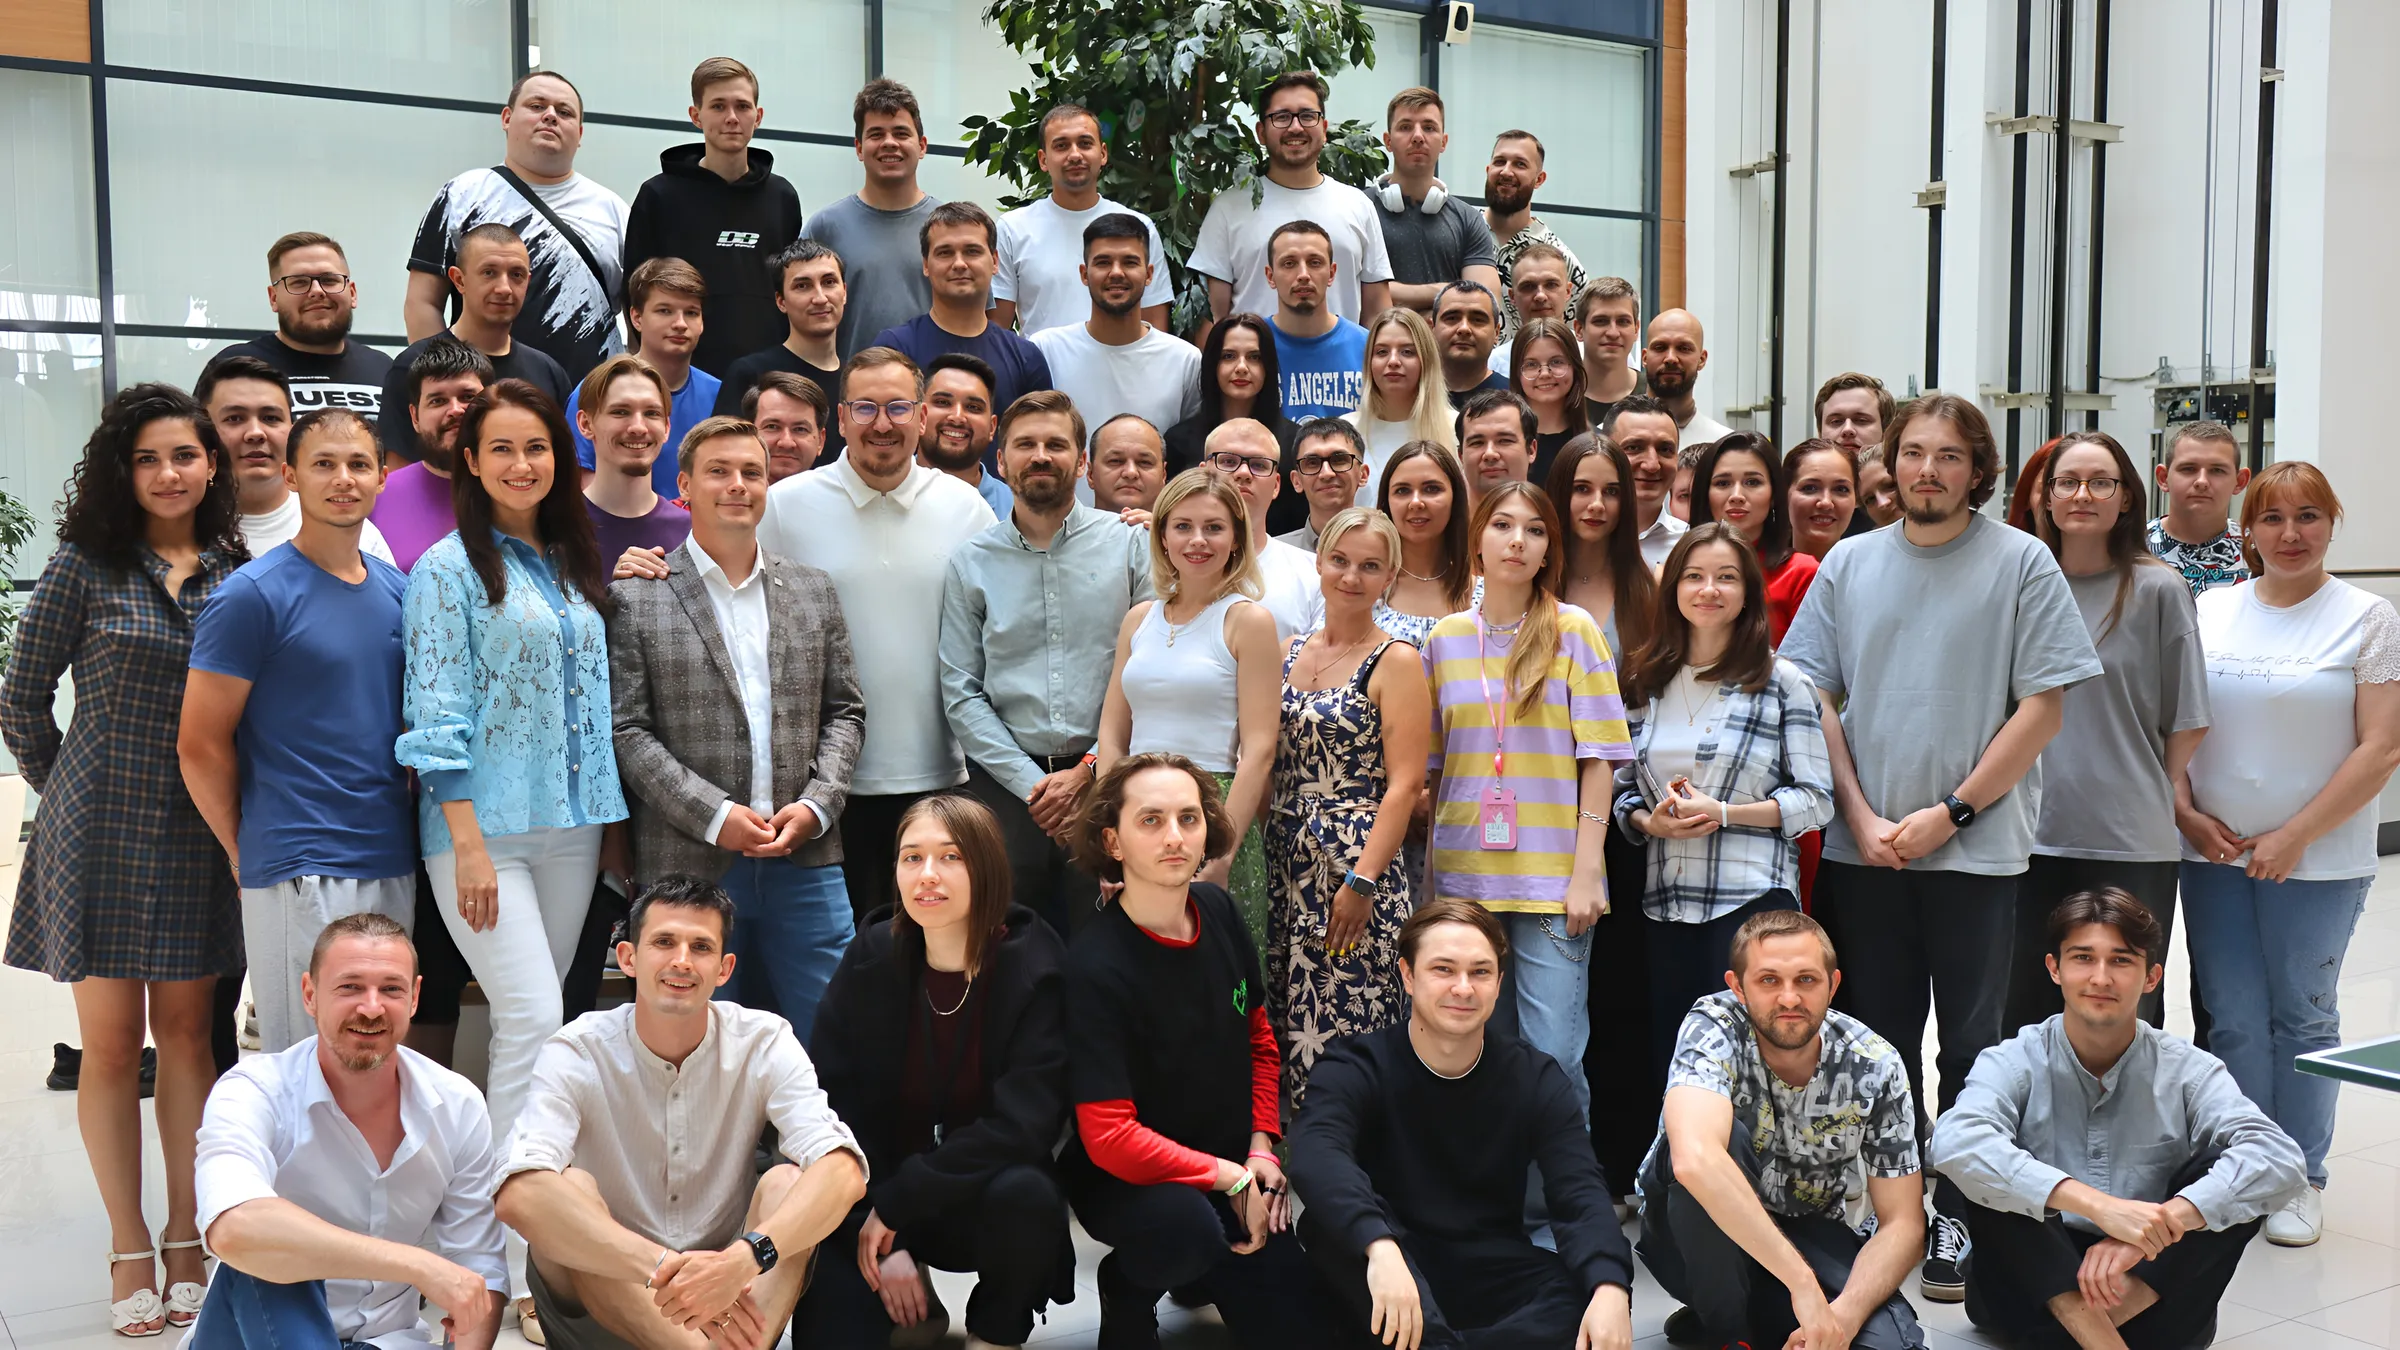
Стратегические партнёрства, которые усиливают наши проекты и экспертизу.
Актуальные статусы компании и файлы для скачивания: свидетельства, презентации, шаблоны и отчёты.
С короткой диагностики: доступы, периметр/облако, бэкапы, привилегии и внешние подрядчики. Затем — топ-риски и план на 90 дней, а не попытка «внедрить всё сразу».
Да: разбираем анкеты и ожидания (в т.ч. SOC 2-подобные), собираем evidence, выстраиваем контроли и процессы. Сам аттестат выдаёт независимый аудитор — мы готовим контур к проверке.
Не всегда. Часто достаточно внешней роли (vCISO-подход): владелец программы ИБ, roadmap, координация с IT и отчётность для руководства — без полной ставки, пока масштаб этого не требует.
Организуем оценку внешнего/внутреннего периметра и приложений, приоритизируем находки по эксплуатируемости и помогаем закрыть критичное. Разовый скан без remediation — не считаем результатом.
Встраиваем проверки в процессы и пайплайны: безопасный путь становится самым удобным. Политики пишем под реальную практику команд, а не наоборот.
Да: регулярный пересмотр рисков, доступов, реагирование, подготовка к анкетам и развитие контролей. Формат — проект или ретейнер под ваш объём.
Оставьте заявку и мы свяжемся с вами для обсуждения деталей проекта.
Офис в IT-парке Набережных Челнов — приезжайте на встречу или пишите в мессенджеры.
Адрес офиса
Россия, Набережные Челны
ул. Машиностроительная, 91, офис 506
IT-парк
Открыть в Яндекс КартахПодписывайтесь — пишем о продуктах, внедрениях и жизни команды.